
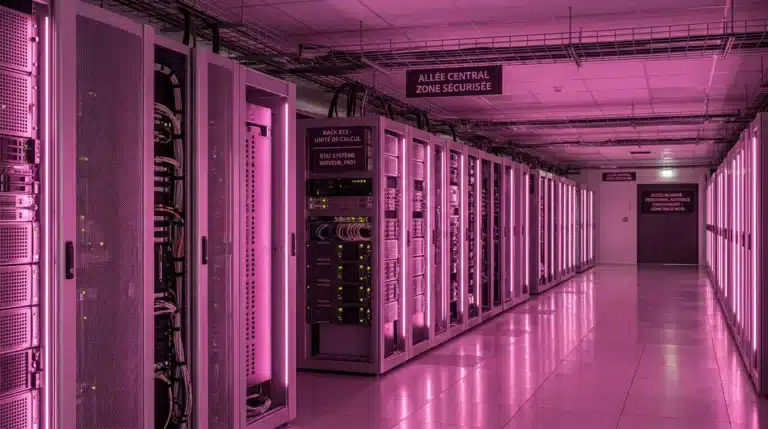
Une attaque qui fige le dossier patient, ce n’est plus un scénario rare. La part des incidents cyber traités par l’ANSSI dans le secteur santé est passée de 2,87 % en 2020 à 11,4 % en 2023. Pour une DSI hospitalière, la question n’est plus de savoir si l’hébergement des données médicales est un sujet, mais de vérifier que votre hébergeur tient la route en matière de sécurité et de conformité. C’est le rôle de notre offre d’hébergement de données de santé HDS, pensée pour les établissements de santé et leurs systèmes d’information.
Le cadre réglementaire vient de bouger. Le référentiel HDS a été révisé et l’échéance du 16 mai 2026 impose que tous les certificats actifs soient conformes à la version 2.0. Un hébergeur resté en version 1.1 ne peut plus légalement héberger vos données de santé en France. Autant comprendre précisément ce qui se joue avant votre prochain appel d’offres.
Ce qu’est concrètement un serveur HDS
Un serveur HDS désigne une infrastructure dédiée au traitement des données de santé, mise à disposition par un hébergeur titulaire de la certification Hébergeur de Données de Santé. Cette certification a été instaurée par l’Agence du numérique en santé (ANS) pour garantir la confidentialité, l’intégrité et la disponibilité des données à caractère personnel de santé.
La différence avec un hébergement cloud classique tient au niveau d’exigence. L’hébergement des données de santé repose sur des mesures de sécurité et de protection des données auditées par un organisme tiers, accrédité par le COFRAC. Le cadre juridique vient de l’article L. 1111-8 du Code de la santé publique, qui impose la certification dès qu’un hébergeur externe stocke ou administre des données médicales pour le compte d’un tiers.
Point important : si votre établissement assure lui-même l’administration et l’exploitation de ses propres données en interne, la certification n’est pas requise. Elle devient obligatoire dès que vous externalisez, que vous hébergez des données pour un autre établissement, ou que vous passez par des applications de santé en mode SaaS.
La certification v2.0 et l’échéance de mai 2026
Le 16 mai 2024, un arrêté a approuvé la version 2.0 du référentiel HDS, en remplacement du texte de 2018. Cette version 2.0 s’aligne sur la norme ISO/IEC 27001:2022 et renforce les exigences de souveraineté numérique. Une période de transition de deux ans a suivi, avec une date butoir désormais dépassée.
Ce qui change pour vous : un décret de mars 2026 renforce les obligations de souveraineté et de transparence contractuelle, et clarifie que l’archivage électronique entre désormais dans le périmètre HDS. Concrètement, vos contrats et vos mentions légales doivent intégrer ces clauses renforcées, et vous devez vérifier que votre hébergeur détient bien un certificat HDS à jour en version 2.0.
Pour ne pas subir cette mise à niveau, mieux vaut connaître les points de contrôle. Nous avons détaillé les règles essentielles pour l’hébergement HDS afin que vos équipes DSI et SSI disposent d’une base claire avant de contacter un prestataire.
Les six activités couvertes par le référentiel
Le référentiel HDS distingue six activités certifiables. Un hébergeur n’est pas forcément certifié pour l’ensemble. Vérifier le périmètre exact évite les mauvaises surprises lors d’un audit.
- Sites physiques hébergeant l’infrastructure matérielle du système d’information.
- Infrastructure matérielle du système d’information.
- Infrastructure virtuelle du système d’information.
- Plateforme d’hébergement des applications.
- Administration et exploitation du système d’information contenant les données de santé.
- Sauvegarde des données de santé.
La certification donne lieu à deux certificats distincts : un certificat ISO/IEC 27001 et un certificat HDS. Les exigences issues de la norme ISO 27001 représentent environ 80 % des exigences applicables. Le certificat est valable trois ans, avec un audit de suivi annuel réalisé par un organisme accrédité. Un point souvent négligé : l’assistance, le support et la maintenance entrent dans l’activité 5 dès qu’un technicien accède à un environnement contenant des données personnelles de santé.
Pourquoi la menace cyber rend le sujet urgent
Les données médicales se revendent cher, et les établissements de santé dépendent de la disponibilité permanente de leurs systèmes d’information. Selon l’Observatoire du CERT Santé, les incidents de cybersécurité dans le secteur santé ont progressé de 29 % en un an sur son bilan 2024. Le secteur reste l’une des cibles principales des rançongiciels.
Le coût dépasse la seule facture informatique. La Cour des comptes évoque des coûts moyens de l’ordre de 10 millions d’euros pour la gestion de crise et 20 millions d’euros de pertes de recettes par hôpital touché. Derrière le chiffre, il y a les urgences désorganisées, les soins retardés et les équipes qui repassent au papier.
Sur le plan sectoriel, la santé concentre une part très lourde des attaques. D’après une synthèse s’appuyant sur le CERT-FR, le secteur santé représentait 34 % des cyberattaques sectorielles en France en 2024. La conformité HDS ne supprime pas le risque, mais elle impose un socle de mesures — chiffrement au repos et en transit, contrôle des accès, PRA et PCA — qui limite l’exposition des hôpitaux et des cliniques.
Comment choisir votre hébergeur HDS
La certification est un prérequis, pas une garantie de bon fit avec vos besoins. Voici quelques critères concrets à passer en revue avant de signer, et à savoir avant de contacter un hébergeur :
- Périmètre de certification : vérifiez les activités couvertes via la liste des hébergeurs certifiés publiée par l’ANS, l’organisme public de référence en matière de numérique en santé.
- Souveraineté : le stockage physique des données (activités 1 et 2) doit rester dans l’Espace économique européen, pour des clients qui exigent des données de santé en France ou en Europe.
- Continuité : présence effective de plans de reprise et de continuité d’activité, testés régulièrement.
- Supervision : services managés type SOC et NOC pour détecter les incidents et assurer la protection des systèmes.
- Chaîne de sous-traitance : transparence sur les correspondants et les sous-traitants de rang 2, et sur leurs propres conditions de traitement des données de santé à caractère personnel.
Le tableau ci-dessous situe quelques profils d’hébergeurs présents en France, selon des critères vérifiables.
Prestataire | Certification HDS + ISO 27001 | Infogérance sécurité (SOC/NOC) | DSI externalisée + accompagnement CaRE/RGPD |
gplexpert | Oui | Oui | Oui |
Hyperscaler cloud généraliste | Oui | Partiel (support payant) | Non |
Hébergeur data center classique | Oui | Variable | Non |
Là où nous nous distinguons, c’est en combinant l’hébergement certifié avec l’infogérance de sécurité et une DSI externalisée, y compris l’accompagnement au programme CaRE. Si vous voulez structurer votre démarche, nous avons balisé les étapes pour choisir un service d’hébergement de données de santé adapté à un établissement de santé.
Conclusion
Retenez l’essentiel : depuis le 16 mai 2026, seule la version 2.0 du référentiel est valable, et un hébergeur non migré ne peut plus légalement traiter vos données de santé à caractère personnel. Avec des incidents en hausse de 29 % sur un an et un coût de crise qui se chiffre en millions, l’enjeu dépasse largement la seule DSI : il engage la protection des patients et la continuité des soins. Le premier réflexe actionnable est simple : vérifiez dans la liste des hébergeurs certifiés HDS que votre prestataire couvre bien les activités qui vous concernent. Au-delà de la conformité, nous vous aidons à sécuriser durablement votre système d’information de santé tout en gardant la maîtrise de vos coûts et de votre autonomie. Pour aller plus loin, découvrez comment nous plaçons la certification HDS au cœur de la confiance autour de vos données.
Pour obtenir un audit gratuit de votre infrastructure actuelle ou une mise en relation avec nos équipes, vous pouvez nous contacter directement depuis notre site.
Un serveur HDS est-il obligatoire si nous traitons nos données en interne ? Non. La certification concerne l’hébergement pour le compte d’un tiers. Si votre établissement traite lui-même ses propres données de santé, elle n’est pas requise. Elle le devient dès l’externalisation ou l’usage d’applications en mode SaaS.
Les données doivent-elles rester stockées en France ? Pas nécessairement en France, mais obligatoirement dans l’Espace économique européen pour le stockage physique. La version 2.0 renforce ces exigences de souveraineté et de transparence sur les sous-traitants, un point de plus en plus regardé par les clients d’hébergeurs certifiés HDS.
Le RGPD dispense-t-il de la certification HDS ? Non. Le RGPD fixe des principes généraux applicables à toute donnée personnelle, tandis que le droit français ajoute des obligations propres aux données de santé, considérées comme des données sensibles. Les deux se complètent : notre politique de confidentialité et notre accompagnement RGPD s’articulent justement avec l’hébergement certifié.
Comment vérifier qu’un hébergeur est bien certifié HDS ? L’ANS publie et met à jour une liste des hébergeurs certifiés, consultable publiquement. C’est le point de départ pour tout établissement de santé qui prépare un appel d’offres ou souhaite changer de prestataire.
FAQ – Serveur HDS
Un serveur HDS est-il obligatoire si nous traitons nos données en interne ?
Non. La certification concerne l’hébergement pour le compte d’un tiers. Si votre établissement traite lui-même ses propres données de santé, elle n’est pas requise. Elle le devient dès l’externalisation ou l’usage d’applications en mode SaaS.
Les données doivent-elles rester stockées en France ?
Pas nécessairement en France, mais obligatoirement dans l’Espace économique européen pour le stockage physique. La version 2.0 renforce ces exigences de souveraineté et de transparence sur les sous-traitants, un point de plus en plus regardé par les clients d’hébergeurs certifiés HDS.
Le RGPD dispense-t-il de la certification HDS ?
Non. Le RGPD fixe des principes généraux applicables à toute donnée personnelle, tandis que le droit français ajoute des obligations propres aux données de santé, considérées comme des données sensibles. Les deux se complètent : notre politique de confidentialité et notre accompagnement RGPD s’articulent justement avec l’hébergement certifié.
Comment vérifier qu'un hébergeur est bien certifié HDS ?
L’ANS publie et met à jour une liste des hébergeurs certifiés, consultable publiquement. C’est le point de départ pour tout établissement de santé qui prépare un appel d’offres ou souhaite changer de prestataire.
Vous pourriez également être intéressé par les articles suivants :
HDS Santé : comment héberger vos données de santé à caractère personnel
L’hébergement HDS est obligatoire en France dès qu’une donnée de santé est confiée à un tiers. En mai 2026, 411 hébergeurs sont certifiés selon le référentiel v2.
Serveur HDS conforme pour héberger vos données de santé
Un serveur HDS héberge des données de santé chez un prestataire certifié. Depuis le 16 mai 2026, seule la version 2.0 du référentiel est valable en France.
Interopérabilité SIH, guide pratique pour les DSI hospitaliers
Faire dialoguer les logiciels d’un hôpital repose sur des standards (HL7, FHIR) et un cadre national, le CI-SIS. En 2026, l’interopérabilité prime sur l’uniformisation des systèmes.