
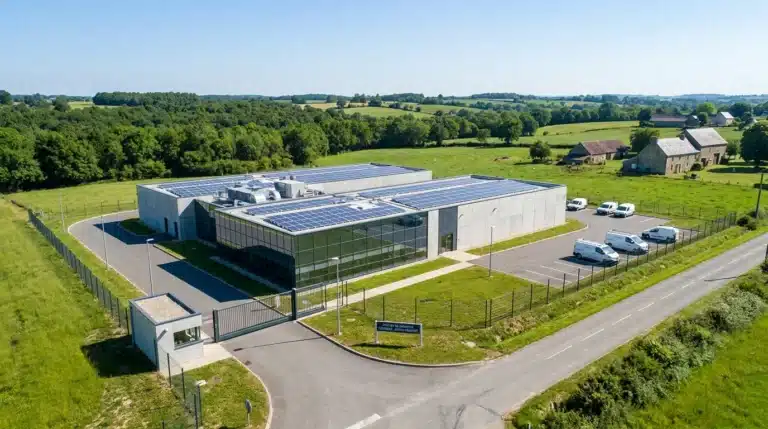
En février 2026, le gouvernement français a officialisé la migration de la Plateforme des données de santé hors des serveurs de Microsoft, exigeant un hébergeur qualifié SecNumCloud. Cette décision confirme une réalité que les DSI et RSSI d’établissements de santé connaissent bien : confier des données de santé à un fournisseur soumis à des lois américaines expose à des risques juridiques majeurs. Le cloud souverain n’est plus une option théorique, c’est devenu un point de passage obligé pour toute organisation qui gère des données sensibles. Pour les structures hospitalières qui veulent sécuriser leur système d’information dès maintenant, notre hébergement souverain constitue un socle éprouvé depuis de nombreuses années.
Avant même que la souveraineté numérique ne devienne un sujet politique de premier plan, certains fournisseurs du secteur avaient anticipé cette exigence en proposant des infrastructures conformes au droit européen. Ce mouvement ne concerne pas que le secteur public : de plus en plus d’entreprises, dans des secteurs très divers, cherchent des solutions de cloud souverain pour reprendre le contrôle de leurs données et se conformer aux nouvelles réglementations. Pour les DAF, les directeurs d’établissements et les responsables de la sécurité du SI, comprendre les implications concrètes du cloud souverain est devenu indispensable pour prendre des décisions éclairées, sur le plan réglementaire comme sur le plan budgétaire.
Qu’est-ce qu’un cloud souverain et pourquoi le secteur de la santé est-il en première ligne ?
Un cloud souverain est une infrastructure d’hébergement soumise uniquement au droit du pays ou de la zone économique où elle opère. Concrètement, les données qu’elle héberge ne peuvent faire l’objet d’aucune réquisition par une autorité étrangère, que ce soit au titre du Cloud Act américain ou de toute autre législation extraterritoriale. C’est là toute la différence avec un cloud public classique, dont les conditions d’accès aux données dépendent souvent des lois du pays où siège le fournisseur. Par exemple, une entreprise européenne qui héberge ses applications chez un fournisseur non européen reste exposée, quel que soit le niveau de sécurité technique mis en place, à une demande d’accès formulée au nom d’une loi étrangère. C’est précisément ce que la souveraineté des données vise à éviter : garder la maîtrise complète de qui peut accéder à quoi, et dans quelles conditions.
Le secteur de la santé se trouve en première ligne pour plusieurs raisons. Les données de santé comptent parmi les plus sensibles au regard du RGPD : informations personnelles identifiables, antécédents médicaux, résultats d’examens, données génomiques. Toute compromission a des conséquences directes sur la prise en charge des patients et sur la responsabilité juridique de l’établissement.
Le cadre réglementaire se durcit d’année en année. La certification HDS encadre strictement l’hébergement des données de santé, la directive NIS2 renforce les obligations de gestion des risques et de notification d’incidents, tandis que SecNumCloud devient la norme de référence pour les charges de travail sensibles. Ces réglementations convergent vers un même impératif : garder le contrôle de toute la chaîne d’hébergement, du chiffrement jusqu’à la localisation physique des serveurs. Ces normes ne sont plus réservées aux grandes organisations publiques ; elles s’imposent désormais à l’ensemble des entreprises et des établissements qui traitent des données sensibles, quel que soit leur niveau de maturité numérique.
Health Data Hub : le tournant de 2026 pour la souveraineté des données de santé
Le cas du Health Data Hub illustre bien ces enjeux. Ce grand entrepôt français de données de santé pour la recherche va quitter les data centers de Microsoft pour migrer vers un opérateur souverain non soumis aux lois américaines, ce qui impose un hébergement qualifié SecNumCloud.
Pour mettre fin aux controverses liées à l’extraterritorialité du droit américain, l’État impose désormais une condition stricte : le futur hébergeur devra être qualifié SecNumCloud. Ce label exclut de fait les fournisseurs soumis à des législations non européennes, et écarte ainsi Microsoft, Amazon (AWS) et Google de la course.
En avril 2026, le gouvernement a trouvé un opérateur français pour la Plateforme des données de santé, qui contient les données du Système National des Données de Santé (SNDS). Selon L’Usine Digitale, cette décision marque l’aboutissement de plusieurs années de débat sur la protection des données de santé des Français.
Entre fin 2026 et début 2027, la PDS prévoit de gérer en autonomie une copie de la base principale du SNDS, qui comprend notamment les données de remboursement de l’Assurance maladie. Ce calendrier envoie un signal clair aux établissements de santé : la migration vers des solutions souveraines n’est plus une perspective lointaine, c’est un mouvement en cours, à l’échelle nationale.
Cloud Act, RGPD, NIS2 : le cadre juridique qui s’impose aux établissements de santé
Pourquoi un établissement hospitalier français devrait-il se préoccuper de lois américaines ? Parce que le Cloud Act permet aux autorités des États-Unis de contraindre tout fournisseur de droit américain à divulguer des données, quel que soit leur lieu de stockage. Un serveur Azure ou AWS situé en France reste soumis à cette loi dès lors que l’opérateur est une entité américaine.
Le RGPD, de son côté, interdit le transfert de données personnelles hors de l’Union européenne sans garanties suffisantes. Cette contradiction place les établissements de santé dans une situation de non-conformité potentielle s’ils utilisent un hébergeur soumis au droit américain pour des données sensibles.
La directive NIS2, transposée en droit français, élargit le périmètre des entités essentielles soumises à des obligations renforcées en matière de cybersécurité. Les établissements de santé y figurent. Elle impose des exigences de notification d’incidents, de gestion des risques liés aux tiers et de continuité d’activité qui rendent le choix du fournisseur stratégique.
La Cour des comptes a livré, dans un rapport publié le 31 octobre 2025, un diagnostic sans concession sur la souveraineté numérique des systèmes d’information civils de l’État, diagnostic qui fait aussi écho aux enjeux propres aux établissements de santé. Comme le souligne DSIH, malgré une ambition affichée depuis plusieurs années, la souveraineté numérique de l’État reste fragile : plusieurs ministères continuent d’utiliser des logiciels et des services extra-européens, y compris pour des données sensibles.
SecNumCloud et HDS : les certifications clés pour un hébergement conforme
Deux certifications structurent le paysage de l’hébergement de données de santé en France. La certification HDS (Hébergeur de Données de Santé), délivrée par des organismes accrédités, est obligatoire pour tout fournisseur hébergeant des données de santé à caractère personnel. Elle couvre six activités, de la mise à disposition de l’infrastructure physique jusqu’à la sauvegarde externalisée.
La qualification SecNumCloud, délivrée par l’ANSSI, va plus loin : elle atteste d’un niveau de sécurité élevé et garantit que le fournisseur n’est soumis à aucune législation extra-européenne. Selon la ministre déléguée chargée de l’Intelligence artificielle et du Numérique, s’engager vers une infrastructure pleinement sécurisée pour les données de santé grâce à la qualification SecNumCloud représente un tournant majeur pour la souveraineté du secteur.
Pour un établissement de santé, combiner ces deux certifications offre une double garantie : la conformité sectorielle (HDS) et la protection contre les ingérences juridiques étrangères (SecNumCloud). C’est précisément l’approche que nous défendons à travers nos critères d’un hébergement souverain certifié HDS et ISO 27001, conçus pour répondre aux besoins les plus stricts du secteur.
GPLexpert, un hébergeur souverain certifié HDS et ISO 27001
Chez GPLexpert, nous sommes certifiés HDS et ISO 27001. Ce n’est pas un argument commercial parmi d’autres : c’est le socle sur lequel repose notre manière de concevoir un service pour le secteur de la santé. La certification HDS garantit que nos process de traitement des données de santé sont conformes aux normes en vigueur en France. La certification ISO 27001, de son côté, atteste que nos techniques de gestion de la sécurité de l’information sont auditées et maintenues à jour dans le temps, pas seulement au moment de l’obtention du label.
Concrètement, pour un DSI ou un RSSI, ce double niveau de certification permet de vérifier que le fournisseur ne se contente pas d’un discours sur la sécurité, mais qu’il se conforme à des exigences vérifiées par des organismes tiers. Nos clients savent qu’ils confient leurs données à une infrastructure française, pensée pour le secteur de la santé, et non à une offre générique adaptée après coup aux réglementations européennes.
Nos solutions couvrent l’ensemble de la chaîne d’hébergement : infrastructure sécurisée, stockage souverain, sauvegarde, supervision. Nous savons que les besoins d’un établissement de santé ne sont pas ceux d’une entreprise du secteur bancaire ou industriel, et nos offres sont construites autour de ce contexte particulier : continuité des soins, disponibilité des applications métier, protection des données à caractère personnel. C’est ce qui nous permet d’accompagner nos clients avec des services taillés pour leurs contraintes réelles, plutôt qu’avec des solutions génériques disponibles sur étagère.
Les risques concrets d’un hébergement non souverain pour votre établissement
Un DSI d’hôpital qui maintient ses données sur une infrastructure soumise au Cloud Act s’expose à plusieurs scénarios. Le premier est juridique : en cas de contrôle de la CNIL, l’absence de garanties suffisantes sur la protection contre l’accès par des autorités étrangères peut entraîner des sanctions. Le RGPD prévoit des amendes pouvant atteindre 4 % du chiffre d’affaires annuel ou 20 millions d’euros.
Le deuxième risque est opérationnel. Depuis sa création, le Health Data Hub cristallise la tension entre valorisation des données de santé et souveraineté numérique ; la plateforme s’appuie sur une infrastructure Microsoft Azure hébergée en France, ce qui n’a pas suffi à lever les objections de la CNIL. Ce précédent démontre qu’une simple localisation des serveurs en France ne suffit pas à assurer une vraie conformité, tant que le fournisseur reste soumis à des lois étrangères.
Le troisième risque est stratégique. Dans le cadre du programme CaRE, les établissements de santé candidats doivent démontrer un niveau de maturité en matière de sécurité du SI. Héberger des données sensibles chez un fournisseur non souverain fragilise la crédibilité de la démarche et peut compromettre l’accès aux financements publics.
Migrer vers un cloud souverain : une trajectoire progressive pour les établissements de santé
La modernisation des SI hospitaliers ne se résume pas à un transfert global vers le cloud. Dans la réalité, il s’agit plutôt d’une trajectoire progressive : commencer par migrer des charges de travail non critiques ou périphériques, tout en sécurisant les fondations. Cette approche, décrite par Numspot dans son analyse du cloud souverain en santé, permet de réduire les risques et d’embarquer les équipes au fil du temps. C’est aussi une manière de tester, à échelle réduite, les offres disponibles sur le marché avant de généraliser la migration à l’ensemble des applications et des logiciels métier de l’établissement.
Concrètement, pour un établissement de santé, la migration peut s’organiser en plusieurs étapes. D’abord, réaliser un audit du système d’information pour cartographier les données sensibles et identifier les applications critiques. Ensuite, prioriser les services périphériques (messagerie sécurisée, archivage, portail patient) avant de migrer les briques les plus sensibles du SIH.
Plusieurs éléments doivent guider le choix du fournisseur :
- La double certification HDS et ISO 27001, garantissant la conformité sectorielle et la rigueur des normes de sécurité
- La qualification SecNumCloud ou, a minima, l’immunité au droit extraterritorial
- La capacité à fournir un plan de continuité d’activité (PCA) et un plan de reprise d’activité (PRA) adaptés aux contraintes hospitalières
- La réversibilité des solutions, pour éviter tout verrouillage technologique
- Des équipes de support basées en France, joignables en cas d’incident
Notre offre de stockage objet souverain S3 répond précisément à ces critères, en permettant aux établissements de santé de stocker et de sauvegarder leurs données dans un environnement certifié, sans dépendance à des technologies soumises au droit américain.
Souveraineté numérique et programme CaRE : un levier de financement pour les établissements
Le programme CaRE (Cybersécurité, Accélération et Résilience des Établissements) constitue un accélérateur pour la mise en conformité des SI de santé. Il finance des actions concrètes : audits de sécurité, déploiement de solutions de supervision SOC/NOC, tests d’intrusion, mise en place de PCA/PRA. Mais pour en bénéficier, les établissements doivent démontrer une trajectoire cohérente vers la sécurisation de leur infrastructure.
Choisir un hébergeur souverain certifié s’inscrit naturellement dans cette stratégie. C’est un signal fort envoyé aux tutelles et aux financeurs : l’établissement prend la mesure des enjeux et investit dans une infrastructure pérenne. Les bonnes pratiques de souveraineté numérique que nous partageons avec nos clients et partenaires visent précisément à structurer cette démarche, de la candidature au programme CaRE jusqu’à la mise en œuvre opérationnelle.
Le décret d’application de l’article 31 de la loi visant à sécuriser et réguler l’espace numérique précise les conditions d’hébergement des données sensibles dans le cloud. Pour les établissements de santé, ce texte marque une nouvelle étape dans la formalisation des obligations. Ne pas s’y préparer, c’est risquer de se retrouver en décalage avec les réglementations dans les mois à venir.
Anticiper plutôt que subir : pourquoi la souveraineté est un choix stratégique de long terme
La migration du Health Data Hub vers un hébergeur souverain n’est pas un événement isolé. Elle s’inscrit dans un mouvement de fond, à l’échelle de l’UE. À travers l’Europe, les gouvernements réduisent leur dépendance aux grands fournisseurs technologiques américains dans les systèmes d’administration publique. Selon Euronews, l’Allemagne fait migrer 30 000 postes de travail gouvernementaux hors des outils Microsoft, tandis que le Danemark opère une transition vers des suites bureautiques open source. Ces choix, faits par des organisations publiques à grande échelle, montrent que la question dépasse largement le seul secteur de la santé : elle touche l’ensemble des entreprises et des administrations qui gèrent des données sensibles en Europe. Les politiques publiques évoluent dans le même sens un peu partout dans le monde, avec un objectif commun : reprendre la main sur des infrastructures informatiques stratégiques plutôt que de dépendre d’un nombre restreint de fournisseurs.
Pour un directeur d’établissement de santé ou un DAF, cette tendance a des implications budgétaires directes. Les coûts d’un hébergement souverain sont parfois perçus comme supérieurs à ceux des grands clouds publics américains. Mais cette analyse ignore plusieurs facteurs économiques : le coût d’une non-conformité réglementaire, le coût d’une violation de données (en moyenne plus de 10 millions d’euros dans le secteur de la santé selon les études IBM de 2024), et le coût caché de la dépendance à un fournisseur dont les conditions peuvent évoluer unilatéralement, du jour au lendemain.
Avoir fait le choix de la souveraineté numérique bien avant l’actualité récente, c’est précisément ce qui distingue les fournisseurs qui accompagnent le secteur de la santé depuis des années. Ce choix, nous l’avons fait en obtenant les certifications HDS et ISO 27001 et en construisant, au sein d’une infrastructure française, une réponse exclusivement soumise au droit français et européen.
En définitive, le cloud souverain n’est pas une contrainte supplémentaire pour les établissements de santé, c’est un levier de confiance, de conformité et de pérennité. Le cadre réglementaire ne fera que se renforcer, comme le montrent les évolutions de NIS2, du décret sur les données sensibles et de la doctrine « Cloud au centre » de l’État. Se positionner maintenant, c’est transformer une obligation en avantage pour votre établissement. Voir concrètement ce que change un fournisseur certifié HDS et ISO 27001 pour votre quotidien, c’est la meilleure façon de savoir si votre stratégie actuelle tient la route face aux prochaines échéances réglementaires. Pour structurer votre démarche et bénéficier d’un accompagnement adapté aux spécificités du secteur, découvrez notre hébergement de données de santé certifié HDS et engagez votre transition vers un cloud souverain.
FAQ – Cloud souverain
Quelle est la différence entre la certification HDS et la qualification SecNumCloud ?
La certification HDS est obligatoire pour tout hébergeur de données de santé à caractère personnel en France. Elle garantit la conformité aux exigences propres au secteur. La qualification SecNumCloud, délivrée par l’ANSSI, atteste d’un niveau de sécurité élevé et exclut toute soumission à une législation extra-européenne. Les deux se complètent pour une protection des données optimale.
Un établissement de santé peut-il continuer à utiliser un cloud américain pour certaines données ?
Pour des données non sensibles (site web institutionnel, outils de communication grand public), l’utilisation d’un cloud non souverain reste possible sous conditions. En revanche, pour les données de santé à caractère personnel, le RGPD et la certification HDS imposent des garanties que les fournisseurs soumis au Cloud Act ne peuvent pas offrir. Une approche hybride est envisageable, à condition de bien classifier les types de données traitées par l’établissement.
Comment financer la migration vers un hébergement souverain dans un contexte budgétaire contraint ?
Demandez sa certification et vérifiez la version v2, la date de validité et les activités couvertes sur la liste officielle de l’Agence du Numérique en Santé. Une certification v1.1 n’est plus valable depuis mai 2026.
Vous pourriez également être intéressé par les articles suivants :
Choisir un cloud souverain pour son établissement de santé
Le cloud souverain garantit aux établissements de santé la conformité réglementaire, la protection contre les lois extraterritoriales et la maîtrise totale de leurs données sensibles, dans un contexte où l’État impose désormais la qualification SecNumCloud.
HDS Santé : comment héberger vos données de santé à caractère personnel
L’hébergement HDS est obligatoire en France dès qu’une donnée de santé est confiée à un tiers. En mai 2026, 411 hébergeurs sont certifiés selon le référentiel v2.
Serveur HDS conforme pour héberger vos données de santé
Un serveur HDS héberge des données de santé chez un prestataire certifié. Depuis le 16 mai 2026, seule la version 2.0 du référentiel est valable en France.