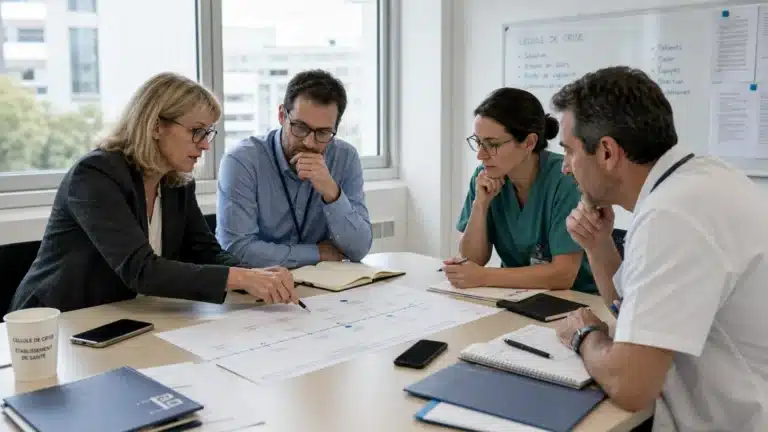
Votre établissement dispose peut-être d’un PCA, d’un PRA et de procédures d’escalade. Mais vos équipes savent-elles quoi faire lorsque le DPI devient inaccessible, que les téléphones ne fonctionnent plus et que les premières informations se contredisent ? Un exercice de crise cyber permet de tester ces réflexes sans attendre un incident réel. Pour cadrer la démarche, vous pouvez vous appuyer sur notre exercice de crise cyber pour les établissements de santé.
Le sujet concerne directement les directions et les responsables informatiques en France. En 2025, l’ANSSI a traité 3 586 événements de sécurité, dont 10 % concernaient le secteur de la santé, selon le Panorama de l’ANSSI publié en mars 2026. L’objectif n’est pas de mettre vos équipes en difficulté. Il consiste à observer la réaction collective, à repérer les blocages et à corriger les procédures avant qu’une attaque ne les révèle.
Pourquoi organiser un exercice de crise cyber
Un établissement peut posséder des outils de sécurité performants et rester mal préparé à une crise. La difficulté apparaît souvent au moment où plusieurs décisions doivent être prises en même temps, avec des informations incomplètes et une forte pression opérationnelle.
La direction doit alors arbitrer entre la continuité des soins, l’isolement des systèmes, l’information des professionnels et la communication avec les patients. La DSI doit contenir l’incident sans détruire les éléments utiles à l’analyse. Les métiers doivent appliquer des procédures de fonctionnement dégradé. La communication doit éviter les messages contradictoires.
L’exercice permet de tester ces interactions dans un cadre sécurisé. Vous pouvez notamment vérifier les points suivants :
- la chaîne d’alerte et les seuils d’escalade ;
- la disponibilité des membres de la cellule de crise ;
- la répartition des rôles entre direction, DSI, RSSI, métiers et communication ;
- la capacité à prioriser les applications et activités critiques ;
- la gestion des prestataires, éditeurs et fournisseurs ;
- la préparation des messages internes et externes ;
- la décision de basculer vers un mode de fonctionnement dégradé.
En 2024, 78 % des établissements sanitaires avaient planifié ou réalisé un exercice de crise, d’après les données publiées par l’Agence du Numérique en Santé. Ce chiffre montre une progression de la préparation, mais il ne mesure pas la qualité des exercices ni le suivi des actions décidées. Le véritable enjeu consiste donc à passer d’un exercice ponctuel à un entraînement régulier.
Ce que vous devez tester avant le jour J
Un exercice utile ne cherche pas à reproduire toute une attaque informatique. Il se concentre sur quelques capacités prioritaires, choisies selon la taille de votre établissement, vos activités et vos dépendances techniques.
Commencez par définir les décisions que vous souhaitez observer. Voulez-vous tester l’activation de la cellule de crise ? La continuité des admissions ? La coordination avec votre hébergeur ? La communication auprès des patients ? Une simulation trop large produit souvent beaucoup d’informations, mais peu de décisions exploitables.
Vous pouvez organiser le test autour de quatre niveaux.
La détection et la qualification
Le premier niveau concerne les signaux initiaux. Un utilisateur signale un écran inhabituel, un serveur devient lent ou plusieurs comptes sont bloqués. Vous devez vérifier qui reçoit l’alerte, qui la qualifie et qui décide de la transmettre à la direction.
La coordination interne
Le deuxième niveau porte sur la cellule de crise. Les participants doivent savoir qui anime la réunion, qui tient la main courante, qui valide les décisions et qui conserve les preuves. Si plusieurs personnes donnent des consignes différentes, l’exercice doit le faire apparaître.
La continuité des soins
Le troisième niveau concerne les activités métiers. Vous devez identifier les actes qui ne peuvent pas attendre, les supports papier disponibles et les informations nécessaires pour poursuivre la prise en charge. Une procédure de continuité doit rester compréhensible lorsque les équipes travaillent sous stress.
La communication et les obligations externes
Le quatrième niveau porte sur les messages à adresser aux professionnels, aux patients, aux autorités et aux partenaires. Vous pouvez également tester la coordination avec votre prestataire de réponse à incident, votre hébergeur ou votre éditeur de logiciel.
Ne limitez pas l’exercice à la DSI. Un incident cyber touche rapidement les services administratifs, les unités de soins, les laboratoires, la pharmacie, les achats et la direction. La participation des métiers permet de mesurer l’impact réel sur l’activité, au-delà de l’état des serveurs.
Comment construire un scénario réaliste
Un scénario réaliste part de votre organisation, pas d’un scénario générique de rançongiciel. Vous devez tenir compte de vos applications critiques, de vos prestataires, de vos horaires d’activité et des conséquences d’une indisponibilité.
Un scénario peut commencer par la compromission d’un compte utilisateur. Après quelques minutes, plusieurs postes deviennent indisponibles. Un prestataire signale ensuite une anomalie sur une application interconnectée. La direction reçoit une demande d’information d’un journaliste, tandis qu’un service de soins demande une solution immédiate pour accéder aux données des patients.
Ce type de scénario oblige les participants à traiter plusieurs dimensions à la fois. La technique ne peut pas avancer sans décision de gouvernance. La communication ne peut pas être rédigée sans informations fiables. Les métiers ne peuvent pas appliquer un mode dégradé sans connaître les priorités fixées par la direction.
L’ANSSI recommande de prendre en compte l’écosystème de l’organisation, notamment les fournisseurs, les partenaires et les dépendances critiques. Son guide de l’ANSSI rappelle également qu’un exercice doit combiner préparation, animation et retour d’expérience.
Vous pouvez utiliser plusieurs formats selon votre maturité :
- l’exercice sur table, adapté à une première simulation et centré sur les décisions ;
- la simulation animée, avec des informations injectées progressivement par un facilitateur ;
- l’exercice terrain, qui implique davantage les équipes et les procédures opérationnelles ;
- l’exercice technique, qui teste certaines capacités de détection, d’isolement ou de reprise ;
- l’exercice global, qui combine direction, métiers, informatique, communication et partenaires.
Pour éviter un exercice trop théorique, nous pouvons vous aider à construire notre exercice de crise cyber sur le terrain autour de vos activités, de votre architecture et de vos priorités de continuité.
Comment se déroule un exercice de crise cyber
Une simulation efficace suit un cadre précis, même si elle doit rester suffisamment souple pour s’adapter aux réactions des participants.
- Le cadrage consiste à définir les objectifs, les participants, le périmètre et les règles de sécurité. Vous devez préciser ce qui sera simulé et ce qui ne le sera pas.
- La préparation permet de recueillir les informations utiles sur l’organisation, les applications critiques, les prestataires et les procédures existantes.
- Le briefing rappelle le contexte, les rôles et les limites de l’exercice. Les participants doivent comprendre qu’ils sont évalués sur les processus, pas sur leur personne.
- L’animation introduit des événements successifs. Les informations arrivent progressivement, comme dans une crise réelle, avec parfois des données incomplètes ou contradictoires.
- L’observation porte sur les décisions, les délais, les échanges, les escalades et les écarts entre les procédures prévues et les pratiques réelles.
- Le débriefing recueille le ressenti des participants à chaud. Il doit ensuite être complété par une analyse plus posée.
Le rôle de l’animateur ne consiste pas à donner la bonne réponse. Il doit maintenir le rythme, poser les questions utiles et introduire les événements qui permettent de tester vos capacités. Une animation trop directive masque les difficultés. Une animation trop vague empêche les participants de prendre des décisions.
Vous pouvez aussi prévoir des observateurs issus de la direction, de la qualité, de la gestion des risques ou des ressources humaines. Leur regard complète celui de la DSI et révèle des conséquences parfois ignorées par les équipes techniques.
Comment relier l’exercice au PCA et au PRA
Un exercice de crise ne doit pas rester séparé de vos documents de continuité. Il doit vérifier si vos procédures peuvent réellement être utilisées lorsque les outils habituels ne sont plus disponibles.
Le PCA décrit les mesures permettant de maintenir les activités prioritaires pendant la perturbation. Le PRA précise les conditions de reprise des systèmes et des services après l’interruption. Dans une crise cyber, ces deux plans doivent fonctionner ensemble.
Vous pouvez par exemple tester les questions suivantes :
- Quel service doit redémarrer en premier ?
- Quelles données doivent être restaurées avant la reprise ?
- Qui autorise la reconnexion d’un système isolé ?
- Comment vérifiez-vous l’intégrité des sauvegardes ?
- Combien de temps pouvez-vous travailler sans le DPI ?
- Comment informez-vous les équipes d’une reprise partielle ?
La simulation révèle souvent des écarts entre les objectifs théoriques et les moyens disponibles. Un délai de reprise peut être défini dans un document, mais devenir irréaliste si les comptes d’administration ne sont pas accessibles ou si le prestataire n’est pas joignable.
Pour revoir cette articulation, vous pouvez vous appuyer sur notre plan de continuité et plan de reprise d’activité. L’objectif consiste à relier les exigences de continuité aux applications, aux équipes et aux dépendances réellement utilisées.
Les sauvegardes doivent également être intégrées au scénario. Il ne suffit pas de confirmer qu’elles existent. Vous devez vérifier qu’elles sont accessibles, séparées du système compromis et restaurables dans un délai compatible avec votre activité.
Comment exploiter le retour d’expérience
Le retour d’expérience constitue la partie la plus importante de l’exercice. Sans lui, la simulation reste un moment de sensibilisation. Avec lui, elle devient un outil de pilotage.
Commencez par distinguer les faits, les ressentis et les hypothèses. Un participant peut avoir eu l’impression qu’une décision était bloquée. La chronologie peut montrer que le blocage venait plutôt d’une information absente ou d’une validation non prévue.
Votre rapport doit faire apparaître les réussites, les écarts et les actions correctives. Chaque action devrait avoir un responsable, une échéance et un indicateur de suivi. Une formule vague comme « améliorer la communication » ne suffit pas. Préférez une action telle que « préparer trois messages types pour les professionnels, les patients et les partenaires ».
En 2025, le CERT Santé a recensé 764 incidents déclarés par 606 structures. Le nombre d’incidents majeurs est descendu à deux, contre trois en 2024, tandis que les compromissions de comptes et les fuites de données progressaient. Ces résultats, publiés en 2026 dans l’observatoire du CERT Santé, montrent l’intérêt d’élargir les scénarios au-delà du seul rançongiciel.
Votre programme d’entraînement peut ainsi intégrer plusieurs situations :
- compromission d’un compte privilégié ;
- fuite progressive de données ;
- indisponibilité d’un prestataire critique ;
- fraude au changement de coordonnées bancaires ;
- attaque contre une application exposée ;
- restauration partielle après une compromission.
Après l’exercice, prévoyez un point de suivi à 30, 60 et 90 jours. Vous vérifierez ainsi que les procédures ont été mises à jour, que les contacts sont toujours valides et que les décisions prises ont produit des changements concrets.
Comment choisir le bon format d’accompagnement
Le bon format dépend de votre objectif, de votre maturité et du temps que vous pouvez mobiliser. Une première simulation n’a pas besoin d’être complexe. Elle doit surtout permettre aux participants de comprendre leurs rôles et de repérer les premiers blocages.
Pour une direction qui souhaite tester la gouvernance, un exercice sur table peut suffire. Pour une DSI qui veut vérifier les procédures de reprise, une simulation plus opérationnelle sera préférable. Pour un établissement qui a déjà réalisé plusieurs exercices, un scénario impliquant un prestataire ou une application métier critique apportera davantage d’enseignements.
Avant de retenir un accompagnement, vérifiez les points suivants :
- les objectifs sont-ils définis avec la direction et la DSI ?
- les métiers et les fonctions support sont-ils intégrés ?
- le scénario tient-il compte de vos applications et prestataires ?
- les règles de sécurité évitent-elles tout impact sur la production ?
- les observateurs disposent-ils d’une grille d’analyse claire ?
- le rapport prévoit-il des actions suivies dans le temps ?
Nous pouvons aussi proposer notre exercice de crise sur le terrain pour tester votre PCA. Ce format permet de confronter vos procédures aux contraintes réelles de vos équipes, de vos locaux et de vos applications critiques.
Dans un établissement de santé, l’accompagnement doit rester compatible avec la continuité des soins. Le calendrier, le nombre de participants et le niveau d’immersion doivent être ajustés pour éviter de perturber inutilement l’activité.
Transformez la simulation en capacité durable
Un exercice de crise cyber ne se résume pas à réunir une cellule de crise autour d’un scénario. Il doit tester vos décisions, vos échanges, vos procédures de continuité et vos relations avec les prestataires. Pour progresser, vous devez ensuite convertir les observations en actions suivies, avec des responsables et des échéances. En répétant cette démarche, vous réduisez les hésitations et améliorez la capacité de votre établissement à maintenir ses activités malgré une attaque.
Passez à l’action avec gplexpert
Votre établissement peut avoir besoin d’un exercice, d’une revue de ses procédures ou d’un appui pendant un incident. Nous adaptons notre accompagnement à votre architecture, à vos applications critiques et au niveau de préparation de vos équipes.
Nous intervenons sur les sujets de sécurité du système d’information, de continuité, de reprise et d’infogérance. Pour échanger sur votre organisation et vos priorités, consultez notre réponse aux incidents de sécurité.
FAQ
À quelle fréquence organiser un exercice de crise cyber
Vous pouvez commencer par un exercice annuel, puis varier les formats selon les résultats obtenus. Une simulation sur table peut être complétée par un exercice terrain ou technique lorsque les premières actions correctives sont en place.
Qui doit participer à la simulation
La direction, la DSI, le RSSI, les métiers, la communication et les fonctions support doivent être représentés. Vous pouvez aussi intégrer un prestataire critique si vos activités dépendent fortement de ses services.
Faut-il arrêter les systèmes pendant l’exercice
Non, un exercice de crise doit être préparé pour ne pas perturber la production. Les actions techniques peuvent être simulées, réalisées sur un environnement isolé ou limitées à des vérifications sans impact.
Quelle différence entre un exercice sur table et un exercice terrain
L’exercice sur table se concentre sur les décisions, les rôles et la coordination. L’exercice terrain mobilise davantage les procédures opérationnelles, les équipes et les contraintes concrètes de fonctionnement.
Vous pourriez également être intéressé par les articles suivants :
Interopérabilité du SI hospitalier
L’interopérabilité d’un système d’information hospitalier permet aux applications, aux équipements et aux établissements d’échanger des données compréhensibles et sécurisées. Elle repose sur des standards comme HL7, FHIR et DICOM, mais aussi sur une gouvernance des flux, des terminologies partagées, une cartographie précise et une politique de sécurité adaptée.
Comment trouver un prestataire fiable pour l’infogérance hospitalière ?
Un prestataire fiable pour l’infogérance hospitalière doit comprendre les contraintes du soin, couvrir le bon périmètre HDS et formaliser ses engagements. Vérifiez son expérience des SI de santé, sa capacité à assurer la continuité, la compatibilité avec votre DPI, la qualité du support et les conditions de réversibilité avant de signer.
Exercice de crise cyber pour votre établissement de santé
Un exercice de crise cyber vous permet de vérifier, en conditions maîtrisées, si votre établissement sait décider, communiquer et maintenir ses activités après une attaque. Pour être utile, la simulation doit réunir la direction, la DSI, les métiers, la communication et les fonctions support, puis déboucher sur un plan d’action suivi.